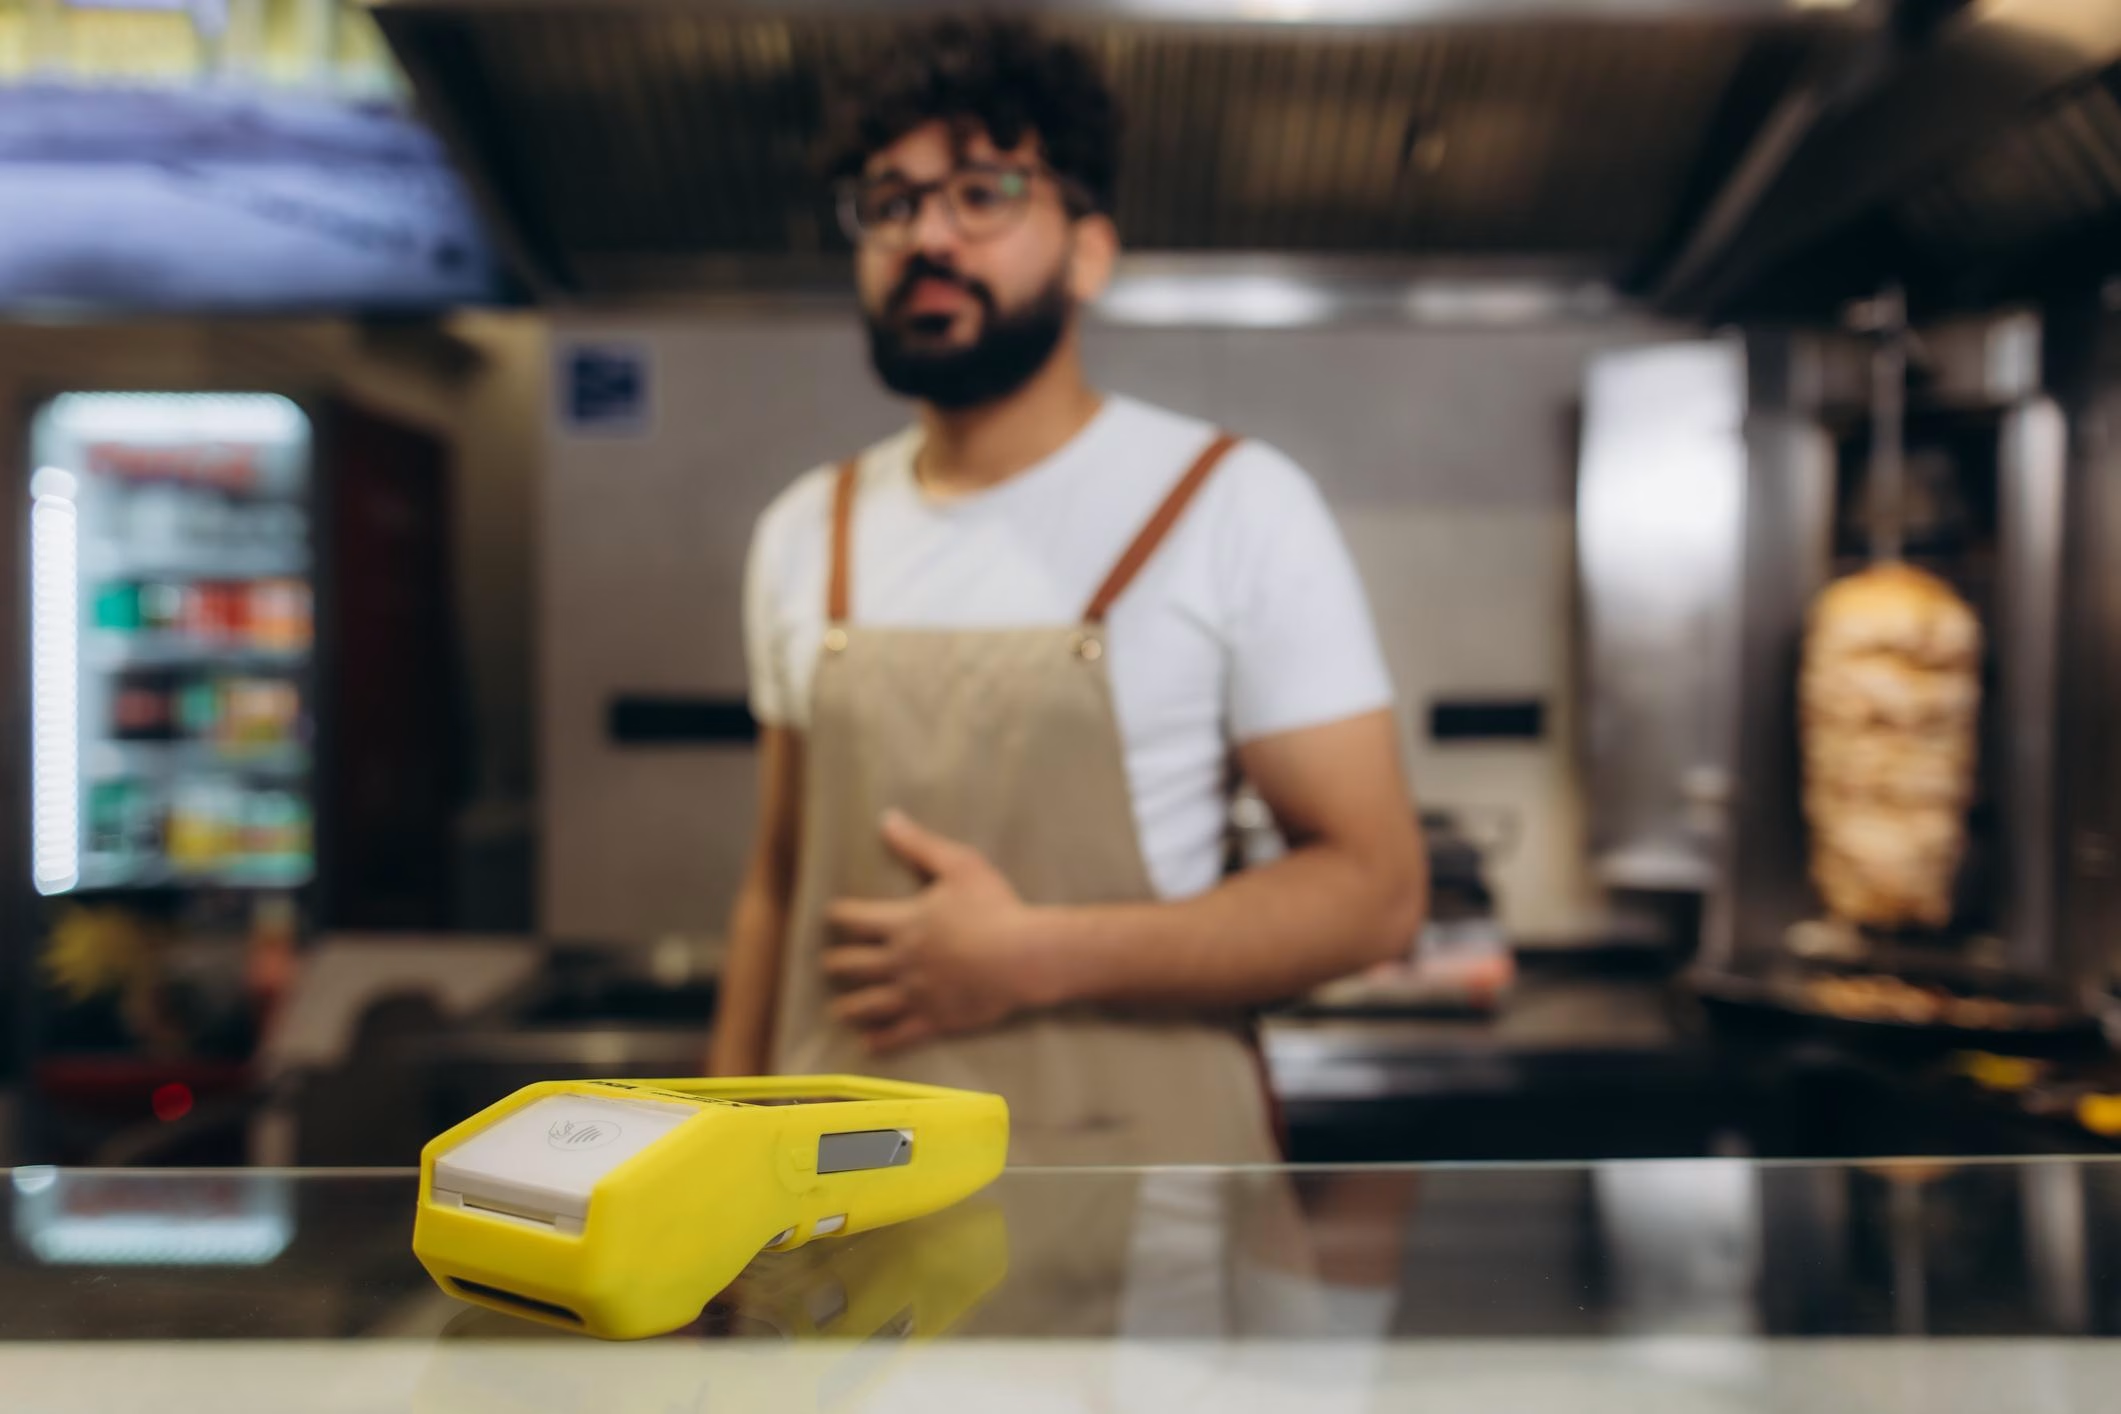
Un bar che utilizza terminale POS per pagamenti elettronici, impianto di videosorveglianza con registrazione (DVR/NVR) e una rete interna aziendale effettua a tutti gli effetti un trattamento di dati personali.
Il Regolamento (UE) 2016/679 (GDPR), all’articolo 32, impone al titolare del trattamento di adottare misure tecniche e organizzative adeguate a garantire un livello di sicurezza proporzionato al rischio.
Non si tratta solo di informative o cartelli. La sicurezza informatica rientra tra gli obblighi concreti. Il router e l’infrastruttura di rete rappresentano il punto di accesso ai sistemi che trattano dati personali. Se non adeguatamente configurati e protetti, possono diventare la porta d’ingresso per accessi non autorizzati, perdita di dati o violazioni.
POS e videosorveglianza: quali dati vengono trattati
Nel caso di un’attività come un bar:
-
Il POS tratta dati relativi ai pagamenti elettronici.
-
L’impianto di videosorveglianza registra immagini di clienti, dipendenti e fornitori.
-
La rete aziendale collega dispositivi che accedono o trasmettono informazioni personali.
Tutti questi sistemi sono interconnessi e dipendono dalla sicurezza dell’infrastruttura di rete.
Misure di sicurezza richieste dal GDPR
Ai sensi dell’art. 32 GDPR, devono essere garantite almeno:
-
protezione adeguata degli accessi alla rete e ai dispositivi connessi;
-
configurazione sicura del router e dei sistemi collegati;
-
prevenzione di accessi non autorizzati ai sistemi di pagamento e videosorveglianza;
-
aggiornamento e manutenzione degli apparati;
-
documentazione delle misure adottate secondo il principio di accountability.
La sicurezza deve essere proporzionata al rischio. Non è richiesta una struttura da banca centrale, ma nemmeno una rete lasciata con password di default e accessi aperti.
Skudosek.it: soluzione per la sicurezza della rete aziendale
In questo contesto si inserisce Skudosek.it, soluzione dedicata alla protezione delle infrastrutture di rete per attività commerciali e piccole imprese.
Skudosek interviene sul perimetro di rete, ovvero nel punto in cui internet incontra i dispositivi aziendali, contribuendo a:
-
proteggere router e accessi remoti;
-
monitorare e filtrare traffico sospetto;
-
ridurre il rischio di intrusioni su POS e sistemi di videosorveglianza;
-
supportare la documentazione delle misure tecniche adottate.
Per informazioni e dettagli tecnici è possibile consultare il sito ufficiale:
https://www.skudosek.it
Compliance GDPR e sicurezza informatica: non solo un adempimento
Per un bar o un esercizio commerciale, la sicurezza della rete non è un optional tecnico ma una componente della conformità normativa.
Un’infrastruttura non protetta può comportare violazioni dei dati personali, responsabilità del titolare e sanzioni. La prevenzione, oggi, passa anche dalla configurazione corretta di un router.